Νέο «χτύπημα» με απάτη σε sms: Προσποιούνται τον ΕΟΠΥΥ για «επιστροφή χρημάτων» - Δείτε το μήνυμα
Το sms οδηγεί τους παραλήπτες σε ιστοσελίδες που τους καλούν να αναφέρουν τραπεζικά και άλλα προσωπικά δεδομένα.


Κάνε κλικ και δες περισσότερο
Flash.gr στην αναζήτηση της Google

Νέο sms απάτης φτάνει στα κινητά τηλέφωνα των πολιτών, με τους επιτήδειους να προσποιούνται αυτή τη φορά τον ΕΟΠΥΥ και να καλούν τους παραλήπτες να πατήσουν link δήθεν για «επιστροφή χρημάτων».
Ωστόσο, ο συγκεκριμένος σύνδεσμος οδηγεί σε ιστοσελίδες που στοχεύουν σε υποκλοπή τραπεζικών κωδικών ή άλλων προσωπικών δεδομένων των πολιτών.
Δείτε το αρχικό μήνυμα που αποστέλλεται σε κινητά και τις ψεύτικες ιστοσελίδες στις οποίες οδηγεί, οι οποίες ωστόσο είναι ιδιαίτερα αληθοφανείς, για αυτό και απαιτείται μεγάλη προσοχή από τους πολίτες.

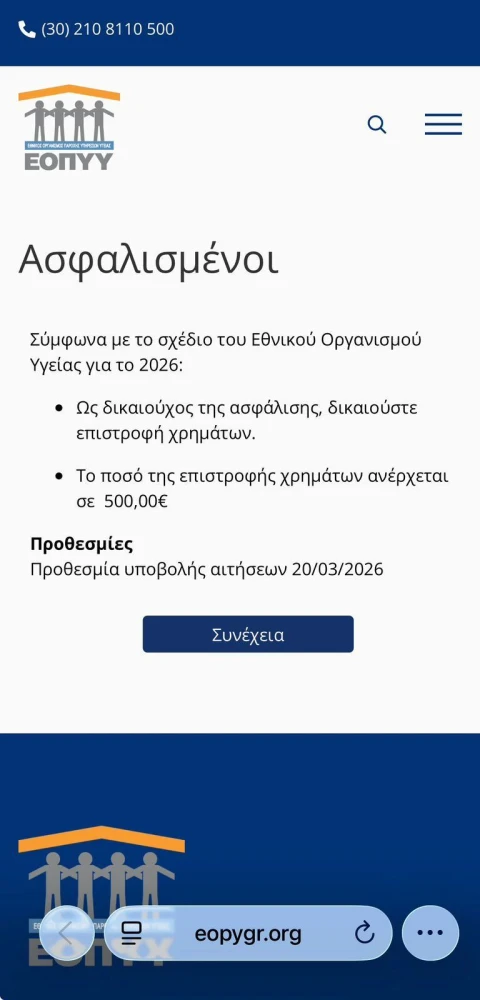
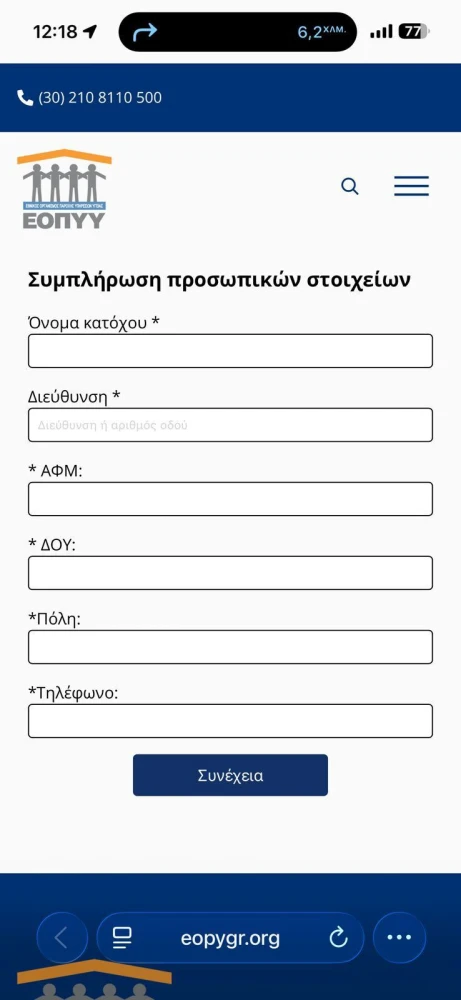
Η ανακοίνωση του ΕΟΠΥΥ και το κακόβουλο μήνυμα
Σε ανακοίνωση που εξέδωσε ο Εθνικός Οργανισμός Παροχής Υπηρεσιών Υγείας, τονίζει:
«Σε συνέχεια προηγούμενων ανακοινώσεων του ΕΟΠΥΥ ενημερώνουμε και εφιστούμε εκ νέου την προσοχή και στους ασφαλισμένους μας, σχετικά με τυχόν παραπλανητικά μηνύματα SMS, που αποστέλλονται σε κινητό τηλέφωνο με λογότυπο ΕΟΠΥΥ, και με παραπλανητικό περιεχόμενο, όπως φαίνεται στην παρακάτω εικόνα:

Τα εν λόγω μηνύματα εμφανίζονται ως ειδοποιήσεις που φαινομενικά προέρχονται από τον Εθνικό Οργανισμό Παροχής Υπηρεσιών Υγείας (ΕΟΠΥΥ) και υπόσχονται επιστροφή χρημάτων στους παραλήπτες. Στόχος τους είναι να σας παροτρύνουν να πατήσετε έναν σύνδεσμο για να προχωρήσει η διαδικασία, ο οποίος όμως στην πραγματικότητα οδηγεί σε κακόβουλες ιστοσελίδες που αποσκοπούν στην υποκλοπή των τραπεζικών σας κωδικών ή άλλων προσωπικών σας δεδομένων.
Πώς να αναγνωρίσετε το απατηλό μήνυμα:
- Αποστολέας: Η διεύθυνση email του αποστολέα δεν είναι επίσημη του ΕΟΠΥΥ. Οι πραγματικές διευθύνσεις e-mail του ΕΟΠΥΥ τελειώνουν σε @eopyy.gov.gr. Παραδείγματα απατηλών διευθύνσεων είναι @client.com, @outlook.com, @gmail.com, @yahoo.com, @yahoo.gr κ.λπ.
- Γενική Προσφώνηση: Χρησιμοποιείται γενική προσφώνηση (‘Αγαπητέ/ή Ασφαλισμένε/η’) αντί του ονοματεπωνύμου σας.
- Αίτημα για Στοιχεία: Ζητείται η επιβεβαίωση τραπεζικών ή προσωπικών στοιχείων μέσω συνδέσμου στο μήνυμα.
- Αίσθημα Επείγοντος: Το μήνυμα δημιουργεί την εντύπωση του επείγοντος για να σας πιέσει να δράσετε άμεσα.
Τι πρέπει να κάνετε αν λάβετε τέτοιο μήνυμα:
- Μην πατήσετε κανέναν σύνδεσμο μέσα στο μήνυμα.
- Μην απαντήσετε στο μήνυμα.
- Ακόμη και αν πατήσετε στον σύνδεσμο ή απαντήσετε στο μήνυμα, μην δώσετε κανένα προσωπικό ή τραπεζικό στοιχείο.
- Διαγράψτε άμεσα το απατηλό μήνυμα.
Σε περίπτωση που έχετε ήδη πατήσει τον σύνδεσμο και έχετε εισάγει στοιχεία:
- Επικοινωνήστε ΑΜΕΣΑ με την τράπεζά σας.
- Αλλάξτε όλους τους κωδικούς πρόσβασης που ενδέχεται να έχετε χρησιμοποιήσει (e-banking, email, άλλες υπηρεσίες).
5. Παρακολουθείτε στενά τις κινήσεις των τραπεζικών σας λογαριασμών.
Παρακαλούμε να είστε ιδιαίτερα προσεκτικοί και επιφυλακτικοί σε οποιοδήποτε τέτοιου είδους μήνυμα αξιοποιώντας τα σημάδια αναγνώρισης τέτοιων μηνυμάτων που αναφέρθηκαν παραπάνω».
Κάνε κλικ και δες περισσότερο
Flash.gr στην αναζήτηση της Google